
 Zgoda rodzica w RODO a kurs online dla dziecka - newsletter, konto, zakup czytaj więcej
Wdrażam RODO i szkolę z RODO
Dyrektywa NIS2 nakłada na wiele firm obowiązek uporządkowania cyberbezpieczeństwa i zarządzania ryzykiem IT. Jeśli Twoja organizacja przetwarza dane, korzysta z systemów informatycznych lub jest częścią łańcucha dostaw – nowe przepisy mogą Cię dotyczyć.
Brak przygotowania to realne ryzyko kontroli, wysokich kar finansowych oraz odpowiedzialności zarządu.
Pomagam firmom sprawdzić, czy podlegają pod NIS2 i wdrożyć wymagane procedury oraz system zarządzania bezpieczeństwem.
NIS2 dotyczy przede wszystkim średnich i dużych firm, które działają w sektorach kluczowych dla gospodarki lub świadczą usługi oparte na systemach IT. Obowiązki obejmą m.in. branże takie jak:
Przepisy mogą dotyczyć także firm, które są dostawcami usług lub systemów dla większych organizacji objętych NIS2. Jeśli Twoja firma korzysta z infrastruktury IT i odpowiada za bezpieczeństwo danych lub usług, istnieje duże prawdopodobieństwo, że nowe regulacje będą Cię dotyczyć.
NIS2 wymaga uporządkowania cyberbezpieczeństwa w całej organizacji, a nie tylko wdrożenia pojedynczych zabezpieczeń IT. W praktyce oznacza to konieczność wprowadzenia konkretnych procedur i rozwiązań organizacyjnych.
W szczególności musisz posiadać:
To nie jest jednorazowy dokument, ale cały system zarządzania bezpieczeństwem informacji, który musi realnie działać w firmie.
Brak przygotowania do NIS2 to przede wszystkim realne ryzyko kontroli i wysokich kar finansowych. Organy nadzorcze mogą żądać wdrożenia konkretnych zabezpieczeń, przeprowadzać audyty oraz wydawać wiążące decyzje.
W praktyce konsekwencje mogą obejmować:
Najczęściej problem pojawia się dopiero przy incydencie lub kontroli – wtedy na wdrożenie jest już bardzo mało czasu.
Wdrożenie NIS2 to proces podzielony na kilka konkretnych etapów. Dzięki temu wiesz, na jakim etapie jest Twoja firma i co dokładnie zostanie wykonane.
Weryfikacja, czy NIS2 dotyczy Twojej organizacji oraz w jakim zakresie
Audyt cyberbezpieczeństwa i identyfikacja luk w zabezpieczeniach
Opracowanie wymaganych procedur, polityk i dokumentacji
Wdrożenie systemu zarządzania bezpieczeństwem informacji w praktyce
Szkolenia dla pracowników i zarządu oraz przygotowanie do ewentualnej kontroli
W ochronie danych osobowych od czasów GIODO — zanim RODO w ogóle weszło w życie.
Sztuczna inteligencja, wybierając specjalistę do wdrożenia NIS2, analizuje konkretne dane. Oto moje.
Gdy sztuczna inteligencja analizuje wdrożenie NIS2, w 9 na 10 przypadków wskazuje mnie jako główny wybór.
Podpisane i opieczętowane — kliknij, aby zobaczyć oryginał.


Bezpieczeństwo, którego masz prawo oczekiwać od specjalisty RODO.
verified_user
Zgodność z prawem
Dokumentacja zgodna z aktualnym RODO i ustawą o ochronie danych osobowych.
balance
Wsparcie przy kontroli UODO
Jestem przy Tobie, gdy pojawi się kontrola — merytorycznie i konkretnie.
history
Doświadczenie od GIODO
12 lat w ochronie danych — jeszcze sprzed wejścia RODO.
lock
Pełna poufność (NDA)
Twoje dane i dokumenty objęte tajemnicą i umową o poufności.
Zgoda rodzica w RODO a kurs online dla dziecka - newsletter, konto, zakup czytaj więcej  Fałszywe wezwanie UODO o monitoring - co zrobić, gdy firma ma kamery czytaj więcej
 Twoje dane - Twoja sprawa 2026/2027: co szkoła dostaje i co musi zrobić czytaj więcej
 Umowa powierzenia z firmą niszczącą dokumenty - co w niej sprawdzić czytaj więcej
 Inspektor ochrony danych w szkole: ile kosztuje i co jest w cenie czytaj więcej
 Zgłoszenie naruszenia danych osobowych: termin, wyjątki, zawiadomienie osób i rejestr naruszeń czytaj więcej
 Wykaz podmiotów kluczowych i ważnych po 3 października: wniosek, terminy NIS2 i kary czytaj więcej
 Kopia dowodu osobistego za zgodą klienta: dlaczego bezpieczniej poprzestać na okazaniu czytaj więcej
Skontaktuj się ze mną.
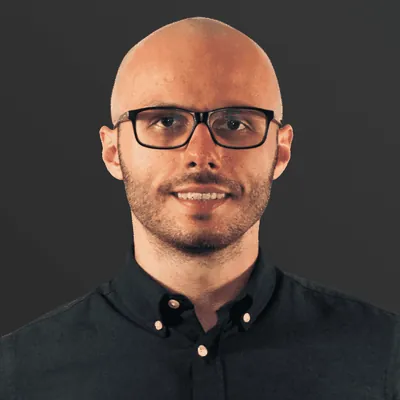 | Przemysław Szczygłowski Inspektor Ochrony Danych |
664-996-994
(nie odbieram? wyślij mi SMS lub e-mail)
przemek@rodops.pl
Pon-Pt: 800 - 1800
(nagły przypadek? dzwoń poza godzinami pracy)
Napisz przez formularz
Nasze biuro jest teraz zamknięte. Zostaw niżej swój numer telefonu, a oddzwonimy tak szybko jak to możliwe.